Operación “Rutify”: PDI detiene a presunto integrante de red que habría vulnerado sistemas de organismos públicos
La investigación, iniciada en mayo, apunta a una estructura que habría obtenido y comercializado datos personales mediante accesos ilícitos a plataformas de distintas instituciones del Estado.
Una investigación liderada por la Brigada Investigadora del Cibercrimen de la Policía de Investigaciones (PDI), en coordinación con la Fiscalía Supraterritorial, permitió detener a uno de los presuntos integrantes de una estructura que estaría dedicada a obtener, utilizar y comercializar ilegalmente datos personales obtenidos mediante ataques informáticos.
La indagatoria, denominada Operación “Rutify”, comenzó en mayo de 2026 y busca esclarecer una serie de accesos no autorizados a plataformas pertenecientes a organismos estratégicos del Estado.
De acuerdo con los antecedentes recopilados durante la investigación, los hechos no corresponderían a episodios aislados, sino que formarían parte de una actividad sistemática orientada a vulnerar sistemas públicos, obtener credenciales y extraer información sensible.
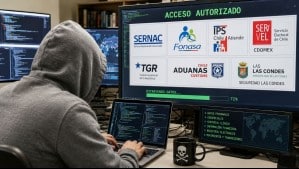
Entre las instituciones cuyos sistemas habrían sido comprometidos se encuentran el Servicio Nacional del Consumidor (Sernac), Fonasa, el Instituto de Previsión Social (IPS), el Servicio Electoral (Servel), la Tesorería General de la República (TGR), el Servicio Nacional de Aduanas y la Municipalidad de Las Condes, específicamente su área de seguridad.
Investigación apunta a acceso al Servel
Uno de los casos que concentra la atención de los investigadores corresponde al Servicio Electoral.
Según los antecedentes de la causa, uno de los sistemas que habría sido comprometido corresponde al portal CDOMEX, donde presuntamente se habría instalado una herramienta que permitía mantener un acceso remoto al sistema intervenido.
Esta situación es parte de las diligencias destinadas a establecer cómo se produjeron los accesos y qué información pudo haber sido obtenida.
La investigación sostiene como hipótesis que los datos recopilados posteriormente habrían sido difundidos o comercializados a través de distintos canales digitales.
Buscan determinar el destino de los datos
La PDI y el Ministerio Público trabajan actualmente en reconstruir el funcionamiento de la presunta estructura y determinar cómo se desarrollaba cada etapa de la operación.
Entre las diligencias se busca establecer cómo fueron vulnerados los sistemas, de qué manera se obtuvieron las credenciales, qué información fue extraída y quiénes habrían participado posteriormente en su distribución o comercialización.
Asimismo, los investigadores intentan determinar qué cantidad y tipo de información perteneciente a organismos públicos pudo haber quedado expuesta.
Posibles delitos informáticos
Los antecedentes reunidos hasta ahora apuntan a eventuales delitos contemplados en la Ley N.º 21.459 sobre delitos informáticos.
Entre las figuras que son materia de investigación se encuentran el acceso ilícito a sistemas informáticos, interceptación ilícita de datos, receptación de datos informáticos y fraude informático.
La detención de uno de los presuntos involucrados constituye un avance en la investigación, aunque las diligencias continúan para establecer su eventual responsabilidad y determinar si existen otras personas vinculadas a la estructura.
Ahora, la Fiscalía Supraterritorial y la PDI deberán establecer la dimensión completa de la organización investigada y precisar el alcance de la eventual exposición y comercialización de información obtenida desde plataformas de organismos públicos.